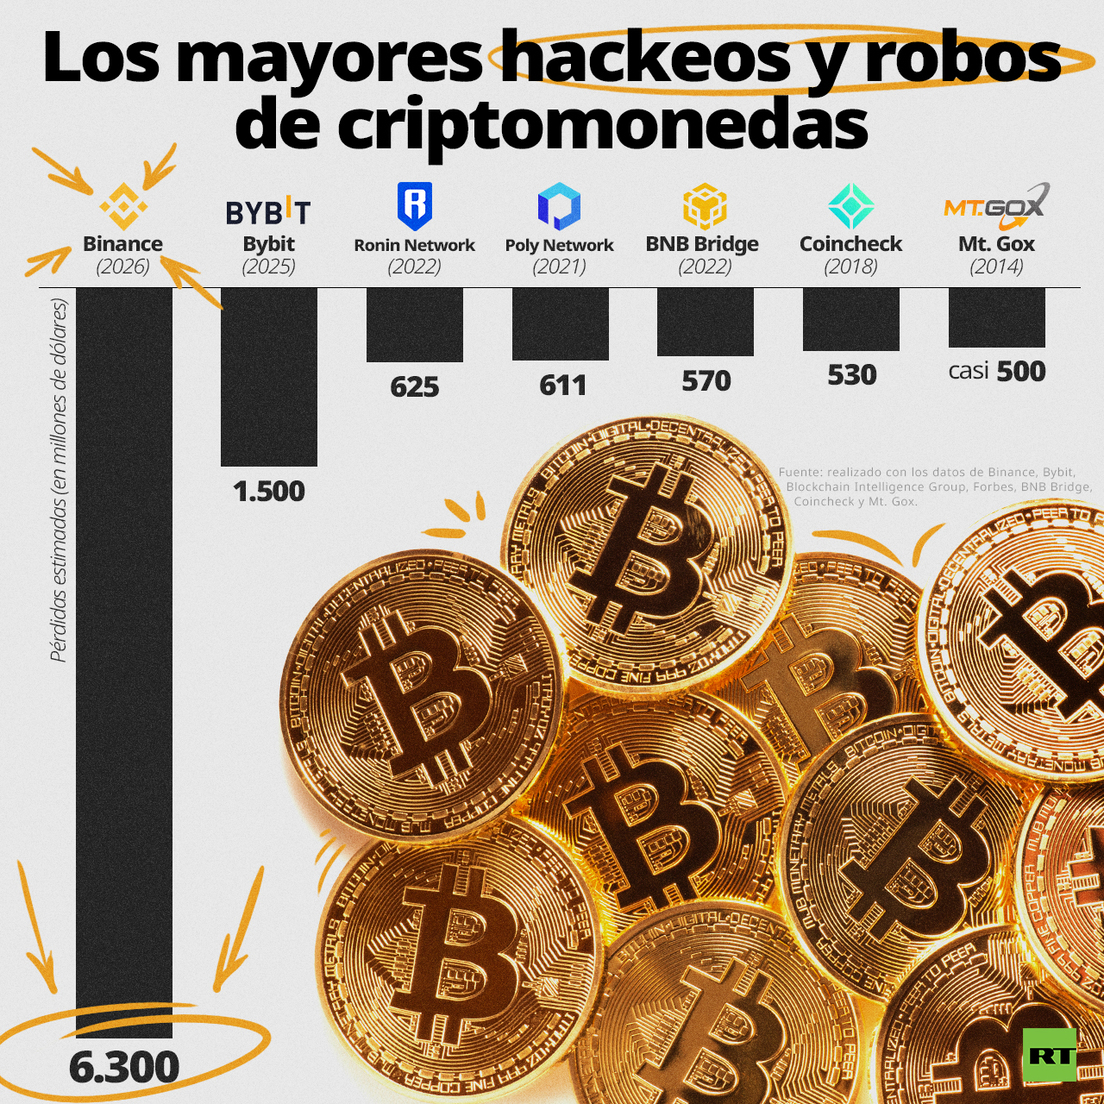
Binance, la mayor plataforma de intercambio e inversión en criptomonedas del mundo, reveló este 3 de noviembre detalles de cómo se produjo el megahackeo del 29 de octubre de 2026, en el que le robaron cerca de 6.300 millones de dólares en activos digitales.
"Los atacantes pasaron meses construyendo su camino hacia dentro", declaró el codirector ejecutivo de Binance, Richard Teng, a CNBC.
"En junio crearon una versión falsa de una herramienta de desarrollador y engañaron a uno de nuestros ingenieros para que la instalara. En septiembre se hicieron pasar por reclutadores, realizaron entrevistas con otro ingeniero y culminaron en un ejercicio de código con un programa malicioso oculto, diseñado para evadir la seguridad. Desde ahí avanzaron agresivamente a través de nuestras herramientas internas de inteligencia artificial y obtuvieron acceso que vulneró el sistema encargado de autorizar las transacciones de nuestras carteras", explicó el codirector de la compañía.
El informe detalla que la primera entrevista falsa fue por videollamada con un supuesto responsable de recursos humanos, que mostró fotos y videos personales para generar confianza. La segunda, vía mensajero, fue con alguien que se hacía pasar por el CEO de una empresa inventada. En ese momento se instaló el archivo malicioso en el ordenador de trabajo del ingeniero, sin ser detectado.
Con ese equipo comprometido, los atacantes usaron una herramienta interna de inteligencia artificial de Binance para acceder a las máquinas de otros dos ingenieros y robar sus credenciales. El 29 de octubre activaron el programa de hackeo y lograron acceder al servicio interno de autorización de las carteras, desde donde retiraron miles de millones de dólares en minutos, sin necesidad de obtener las claves privadas.
Luego de su explicación, Binance aclaró que cubrirá todas las pérdidas con fondos propios y que no afectará a sus usuarios.